介護事業所のセキュリティ対策|手引きの自己点検と2026年の脅威
介護施設の経営・運営改善
介護事業所のセキュリティ対策は、扱う情報の大きさからとても重要で、事業の存続にも影響します。
特に近年は、AIによって攻撃のハードルが下がったことで、事業を守るうえでの重要性がさらに高まっています。
このコラム記事では、介護事業所が取り組むセキュリティ対策を、今から始められることから整理します。すでに着手済みの方も、点検に使えます。
この記事の筆者
-

伊藤証
「介護のコミミ」を運営する株式会社Giver Linkの取締役CTO。介護のコミミのコラム記事の執筆のみならず、YouTubeチャンネルにて100本以上の動画を通じての情報発信や、全国で行われる講演会などで講師も務める。

後でゆっくり読み返せるように保存しよう!
介護事業所にセキュリティ対策が求められる背景
- 介護事業所は、要介護状態やケアの内容など、機微な個人情報を日常的に扱う
- IPAの「情報セキュリティ10大脅威 2026」で、「AIの利用をめぐるサイバーリスク」が組織向け3位に初選出された
- 2026年下半期の公式な漏えい件数は未公表。民間集計では、9月も公表が続いている
介護サービスが扱う情報は、漏えい時の影響が大きい
介護事業所が扱うデータには、氏名、住所、要介護度、サービス内容などの情報含まれています。資格確認やケアプランのデータ連携が進むと、端末とネットワークの数が増えます。機器を入れることと、情報の扱い方はセットで考える必要があります。
介護情報基盤と、その導入を支える助成金は、次のコラム記事で確認できます。
AIによって、攻撃のハードルが下がっている
独立行政法人情報処理推進機構(IPA)は、2026年1月29日に「情報セキュリティ10大脅威 2026」を公表しました。組織向けの3位は、「AIの利用をめぐるサイバーリスク」で、この順位表への初選出です。
IPAの解説は、生成AIについて次の点を挙げています。
- 翻訳や文章作成により、フィッシングの文面を、受け手の言語で不自然さが少ない形に作りやすくなった
- 生成AIを攻撃の補助に使うことで、攻撃の実施そのものが容易になった
- 組織がAIを使う側でも、管理されていないアカウントからの情報の持ち出しがあり得る
警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月10日公表)も、生成AIを使って不正プログラムを作成した逮捕事例を記載し、生成AIで攻撃のハードルが下がると、高度な技術がない者でも実行しやすくなるとしています。令和8年6月には、生成AIを悪用してランサムウェアを作成したとして逮捕された事例が、同資料に載っています。
同じ資料では、ランサムウェアの被害報告が上半期(1〜6月)で123件となり、統計を取り始めた令和2年下半期以降、半期として最多だったとしています。これは下半期の数字ではありません。
2026年下半期の漏えい公表(分かっている範囲)
警察庁のサイバー脅威の半期取りまとめは、令和8年10月15日時点では上半期までです。2026年7月以降の公式な被害件数は、まだ公表されていません。
下半期に入ってからの状況として参照できるのは、情報セキュリティ会社トレンドマイクロと読売新聞が、国内企業・団体の発表をもとに集計した数字です(読売新聞 2026年10月7日朝刊記事、集計は10月5日まで)。
| 項目 | 集計の内容 |
|---|---|
| 2026年の被害(10月5日まで) | サイバー攻撃による情報漏えいが少なくとも506件。2024年の少なくとも503件、2025年の少なくとも473件と並ぶ規模 |
| 月別で多い月 | 6月が76件で最多。次いで9月が73件。10月1〜5日はすでに13件 |
9月と10月上旬は下半期です。この集計の範囲では、下半期に入っても、漏えいの公表が続いていると読めます。件数の定義は「各組織の発表の集計」であり、警察庁の被害報告とは別の数え方です。記事は、専門家の見方として、AIでシステムの弱点を探す動きにも触れています。これは集計そのものではなく、コメントです。
上半期の資料には、令和8年2月に医療機関がランサムウェア攻撃を受け、約13万人分の患者の個人情報が漏えいしたと発表した事例も載っています。介護事業所だけの統計ではありませんが、医療・介護で扱う情報の種類は近く、無関係な話ではありません。

職員が守る基本
厚生労働省の「介護事業所における情報安全管理の手引き」は、職員向けの基本として、次のような使い方を挙げています。現場の点検は、この粒度で始められます。
| 点検すること | できていないときのリスク |
|---|---|
| 安全な使用環境で端末を使う | 共用の場所や私用の回線で、画面や通信を見られる |
| 専用のIDとパスワードを使う | 誰の操作か追えず、退職後もログインできる |
| 離席時に端末をロックする | 記録や資格情報を、その場にいる人が見られる |
| 誤送信とフィッシングに注意する | 宛先間違いや、本物に似たメールから認証情報を渡してしまう |
フィッシングの文面は、前の節のとおり、生成AIで自然な日本語になりやすくなっています。メールのリンクからログインせず、いつも使う画面から開く、を職員向けの合言葉にすると伝わりやすいです。
手引きにはチェックリストと解説動画があります。このコラム記事の表は要点なので、点検の実施時は厚生労働省のチェックリスト本体を使うと良いでしょう。
管理者が整える4つの安全管理措置
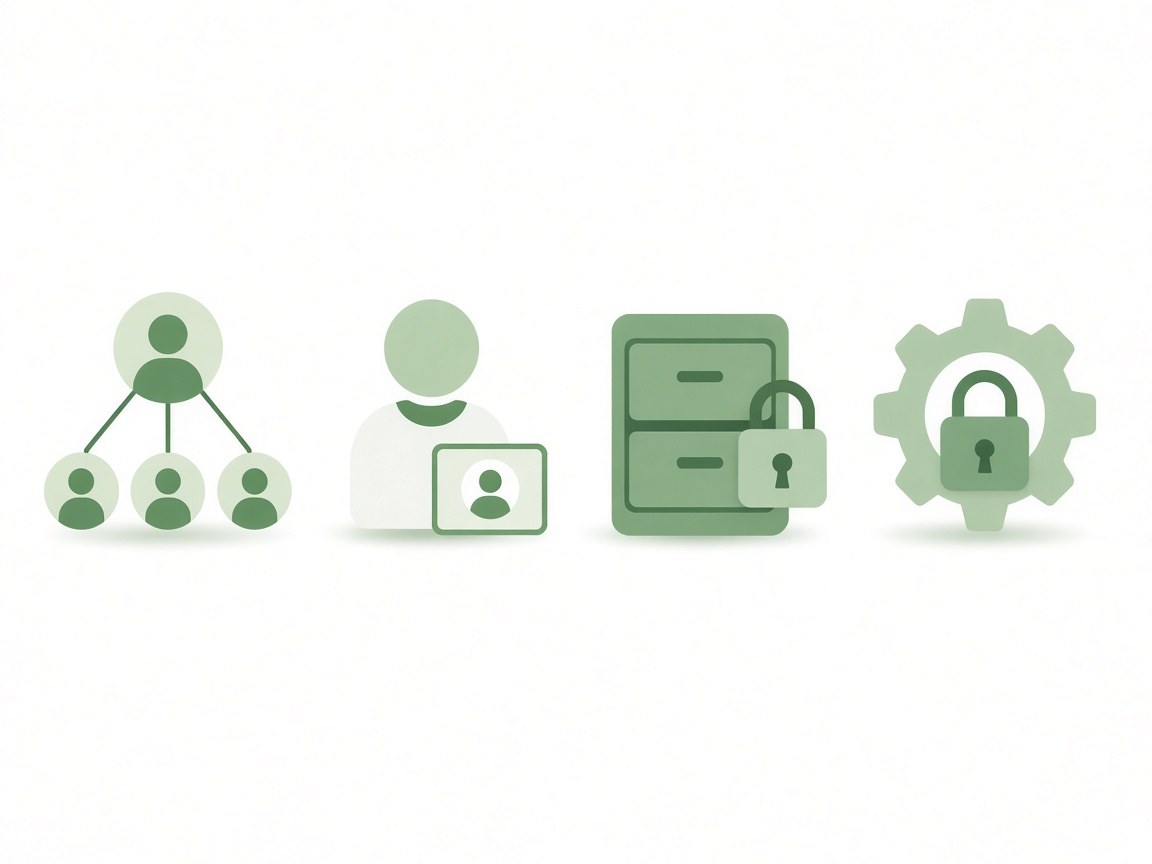
手引きは、管理者向けの措置を、組織的・人的・物理的・技術的の4つに分けています。個人情報保護の実務でも同じ分け方です。介護事業所向けには、次のように読み替えられます。
| 措置 | 介護事業所での中身 | 担当の当たり |
|---|---|---|
| 組織的 | 責任者、持ち出しと委託のルール、事故時の連絡先 | 管理者 |
| 人的 | 入職時・年1回の説明、退職時のID削除 | 管理者とサ責 |
| 物理的 | 記録の保管場所、端末の持出、画面の向き | 管理者と現場リーダー |
| 技術的 | 専用ID、ロック、更新、ウイルス対策、通信の保護 | 管理者(ソフト事業者に確認する項目を分ける) |
「医療・介護関係事業者における個人情報の適切な取扱いのためのガイダンス」は、令和8年4月1日に最終改正されています。要配慮個人情報の取扱いや、漏えい時の報告は、このガイダンスと個人情報保護委員会の案内で確認してみてはいかがでしょうか。
ソフト・クラウド事業者との責任分界
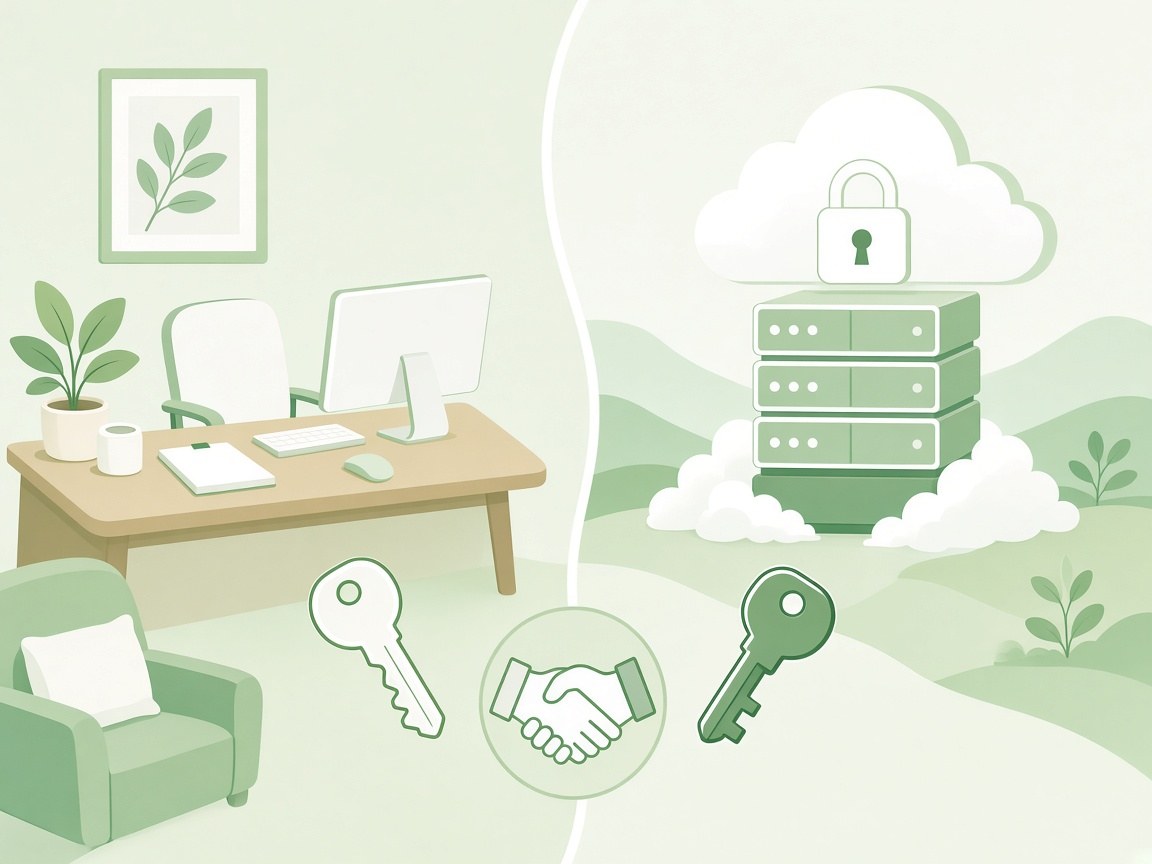
介護ソフトやクラウドを使う場合、守る範囲は事業者と事業所で分かれます。手引きが示す責任分界の考え方は、次のとおりです。
- 事業者が担いやすい範囲:データセンターの入退室、サービスの稼働、提供側のアクセス制御
- 事業所が担う範囲:誰にIDを渡すか、パスワードの管理、端末のロック、退職者の削除、私用端末で業務データを扱わないこと
委託先や再委託先で事故が起きると、事業所側の利用者対応も必要になります。契約と約款で、次の3点を確認してみてはいかがでしょうか。
- データの保管場所と、委託先の名称
- 事故が起きたときの通知の期限
- 契約終了後のデータの返却か削除
訪問介護でICTを入れるときの論点は、次のコラム記事でも扱っています。
事故が起きたときの初動と事業継続
漏えいやランサムウェアでシステムが止まったとき、最初にやることは次の3つです。
- 被害の範囲を止める(当該端末をネットワークから外す、パスワードを変える)
- 管理者と、決めている連絡先に伝える(ソフト事業者、所管、個人情報保護委員会への報告が必要かは、ガイダンスで判断)
- サービスを続ける方法に切り替える(紙の記録、電話連絡など、止まっても訪問を続けられる手順)
3つ目は、業務継続計画(BCP)の領域です。感染症や災害だけでなく、システム停止も想定に入れておくと、当日の判断が早くなります。BCPの作り方は、次のコラム記事で確認できます。
自主点検の進め方
手引きは、定期的な自己点検を求めています。次の順で進めると、できていない項目と担当者が決まります。
- 厚生労働省のチェックリストを印刷するか、画面で開く
- 職員向けの項目と、管理者向けの項目に印を付ける
- 「できていない」だけを抜き出し、担当と期限を書く
- ソフト事業者に聞く項目(保管場所、通知、バックアップ)を分ける
- 半年後か、担当者の交代時に同じ表で見直す
運営指導で、個人情報の管理をどの帳票まで見るかは、自治体の指導要領によって違います。このコラム記事では「必ずこう指摘される」とは書きません。所管の案内と、手引きのチェックリストを並べて確認してみてはいかがでしょうか。
利用者や家族からの迷惑行為への対応は別のテーマです。次のコラム記事で確認できます。
カードリーダーなど端末を増やす助成金を使う場合は、導入と点検を同時に進めてください。
よくある質問
Q. 小規模な訪問介護でも、対策は必要ですか?
A. 必要です。扱うのが利用者の個人情報である点は、規模で変わりません。手引きの職員向け項目(専用ID、ロック、誤送信)から始められます。
Q. 生成AIを業務で使ってはいけませんか?
A. 禁止とまでは、手引きは書いていません。IPAは、管理されていないアカウントへ業務情報を入れることをリスクに挙げています。利用者の氏名やケアの内容を、組織が認めていない生成AIに入力しない、を最低限のルールにすると良いでしょう。
Q. 2026年下半期は、漏えい事故が増えているのですか?
A. 警察庁の下半期統計は、令和8年10月15日時点では未公表です。トレンドマイクロと読売新聞の集計(10月5日まで)では、2026年のサイバー攻撃による情報漏えいが少なくとも506件で、9月は73件、10月1〜5日は13件でした。公式統計とは数え方が違います。
Q. クラウドの介護ソフトなら、事業所の対策は不要ですか?
A. 不要にはなりません。IDの発行と削除、端末のロック、私用端末の扱いは事業所側の範囲です。
令和8年10月15日時点の情報です。脅威の件数は集計主体によって異なります。点検の実施は、厚生労働省の手引きとチェックリストを基準にすると良いでしょう。
参考資料
- 厚生労働省「介護事業所における情報安全管理の手引き」「同チェックリスト」(介護情報基盤・情報セキュリティの案内ページから入手)
- IPA「情報セキュリティ10大脅威 2026」(2026年1月29日公開)
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月10日)
- 読売新聞「サイバー攻撃で企業・団体の情報漏えい被害最多、今年500件超」(2026年10月7日。トレンドマイクロとの集計、10月5日まで)
- 個人情報保護委員会「医療・介護関係事業者における個人情報の適切な取扱いのためのガイダンス」(令和8年4月1日最終改正)
注目の記事

 とは
介護のコミミとは、介護や障がい福祉の事業所における課題解決のパートナーになるべく立ち上がった業務改善プラットフォームです。
業界最大級の数を誇るICTツールの掲載とその口コミから、あなたの事業所の課題に最適な製品を比較・検討ができるだけでなく、報酬改定や加算・減算、補助金などの最新情報、現場で使えるレク素材や資料のテンプレートなど、業務に役立つ様々なコンテンツを無料でご利用いただけます。
また、ICT導入について何かお困りごとがあれば、専任アドバイザーへお電話や掲示板を通じての無料ご相談も受け付けておりますので、ぜひお気軽にご利用ください。